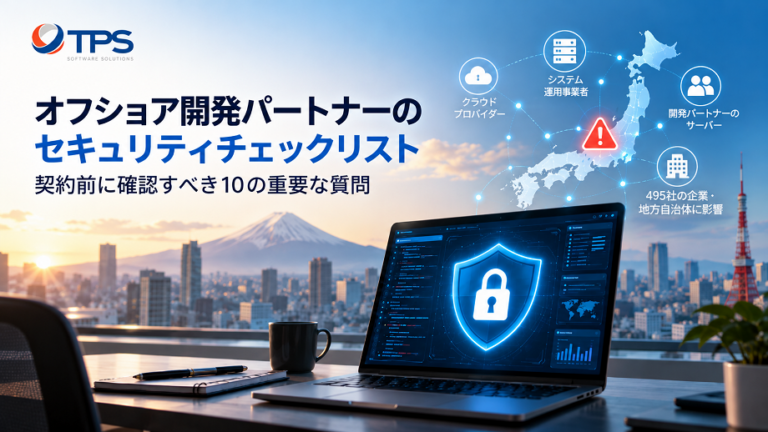
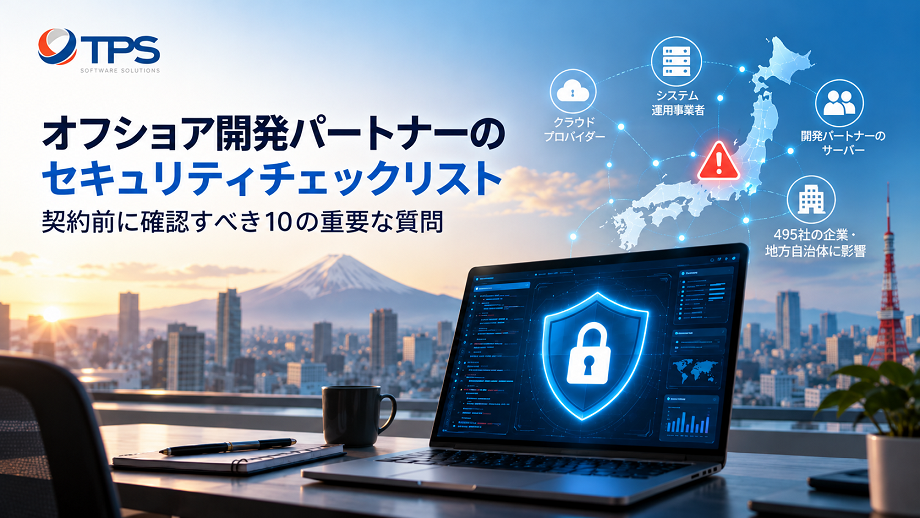
2026年、日本企業が公表したセキュリティインシデントの多くは、自社システムの内部から始まったものではありませんでした。発端はクラウド事業者、システム運用会社、そして自社のコードにアクセスできるソフトウェア開発の委託先といった取引先でした。
10月には、国内のクラウド基盤1社へのランサムウェア攻撃により、495の企業・自治体が一度に影響を受けました。
オフショア開発の委託先と取引するすべての企業にとって、教訓はシンプルです。自社のセキュリティは、最も弱い取引先の水準までしか守れません。ここでは、契約前にオフショア開発の委託先へ確認すべき10の質問と、よい回答の目安をご紹介します。
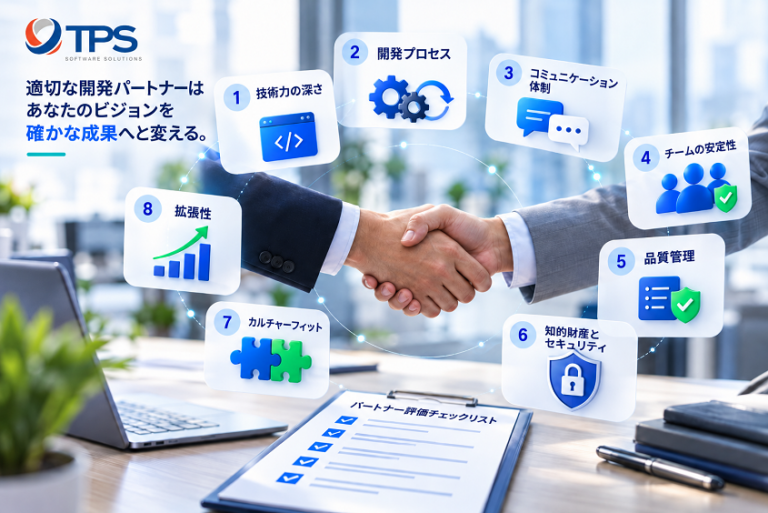
オフショア開発の委託先に確認すべきセキュリティの10の質問
01情報セキュリティの認証を取得していますか。また、その適用範囲は?
よい回答には、規格(ISO/IEC 27001)、版、認証機関、適用範囲が明示されています。「ベストプラクティスに従っています」は回答になりません。認証書の写しを求めましょう。
02データとソースコードはどこに保管されますか?
作業がお客様の環境、委託先の環境、またはその両方で行われるのか、そしてどの国で行われるのかを把握しておく必要があります。
03エンジニアはどのようにシステムへアクセスしますか?
多要素認証(MFA)付きのVPN、個人に紐づいたアカウント、共有パスワードの禁止が確認ポイントです。MFAのない古いVPN機器は、最近の国内ランサムウェア被害で多く見られた侵入経路です。
04自社のプロジェクトは他社の案件と分離されていますか?
クライアントごとにリポジトリ、環境、認証情報を分けておけば、万一ひとつの案件が侵害されても被害を最小限に抑えられます。
05開発者は本番データを使って作業しますか?
慎重な委託先は、開発・テストでは可能な限りマスキング済みデータや合成データを使用します。
06誰が何を閲覧でき、アクセス権はどう削除されますか?
必要最小限の原則でアクセス権をどう付与しているか、メンバーがプロジェクトを離れた際にどれだけ速やかに削除するかを確認しましょう。
07インシデントが発生したらどうなりますか?
よい委託先は、誰が、どれくらいの速さで連絡し、どのような情報が提供されるかを説明できます。インシデント対応手順を書面で求めましょう。
08自社のセキュリティチェックシートに回答してもらえますか?
多くの日本企業が独自のチェックシートを持っています。準備のできている委託先なら、数週間ではなく数日で回答します。
09プロジェクト終了後、データはどうなりますか?
返却、削除、そして書面による完了報告という明確なプロセスがあるかを確認しましょう。
10納品後、ソフトウェア自体の安全性はどう保ちますか?
セキュリティは納品で終わりではありません。依存ライブラリ、フレームワーク、ランタイムをどのように更新しているか、たとえばPHPのような基盤言語に重大な脆弱性が見つかった際に、どれだけ速やかに全システムへ修正を適用できるかを確認しましょう。
レガシーシステムは最も弱い環になりがち
今年被害を受けたシステムの多くは古いものでした。サポート切れのランタイム、パッチ未適用のVPN機器、誰も手を付けられないアプリケーションです。こうしたシステムのモダナイゼーションは機能面だけの話ではありません。長年積み重なったセキュリティリスクを取り除くことでもあります。
オフショア開発のパートナーとして、TPSがデータを守る仕組み
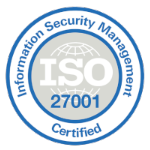
TPSのセキュリティは自己申告ではなく、第三者による認証に基づいています。当社の情報セキュリティマネジメントシステムは、QRO Certification LLPによりISO/IEC 27001:2022の認証を取得しています(認証番号:305025121607IS)。適用範囲は、ソフトウェア・ソリューション開発、マネージドITサービス、データエンジニアリング、AIアプリケーション開発です。認証は毎年のサーベイランス審査で確認されています。

上記の10の質問は、私たちが日々お答えしている内容でもあります。
古いコードだけでなく、リスクも取り除くモダナイゼーション
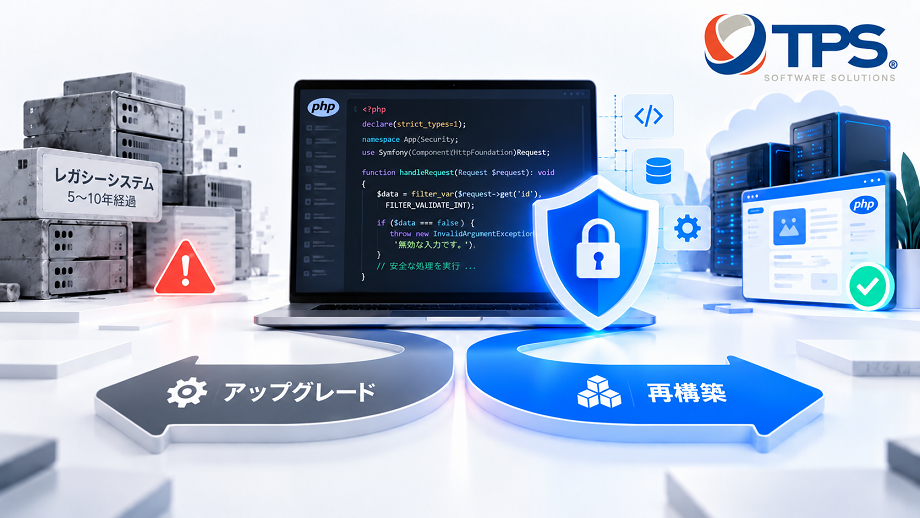
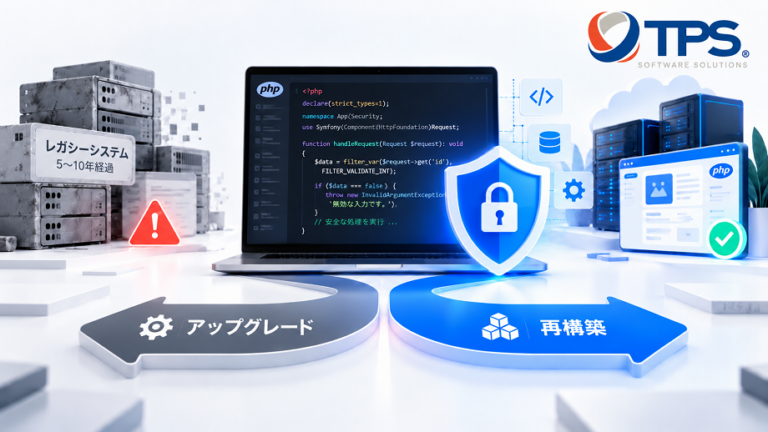
サポート切れのランタイムや非対応のフレームワーク、誰も手を付けられないシステムこそ、セキュリティ問題が潜む場所です。2026年10月21日にPHPの重大な修正がリリースされた際、修正の対象外となる古いバージョンのシステムには簡単な解決策がありませんでした。その選択肢はこちらの記事で解説しています。
TPSのモダナイゼーションには、3つのアプローチがあります。
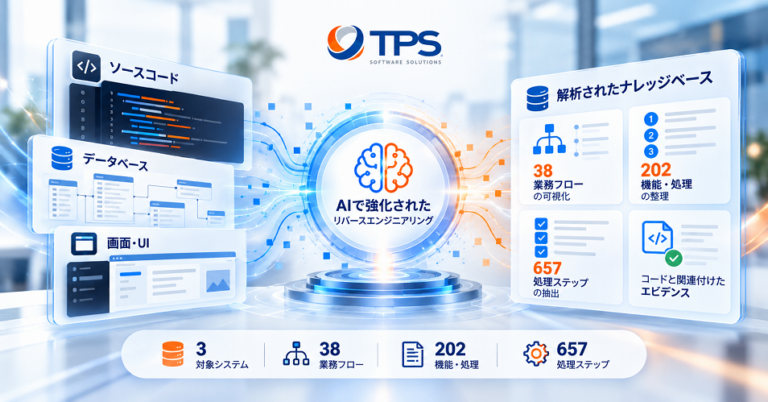
日本のあるプラットフォームでは、3つの本番システムから38の業務フローを復元し、657の作業ステップをコードまで追跡しました(事例を読む)。
私たちのアプローチは「AIで加速し、人が責任を持つ」ことです。AIがコード解析とテストを高速化し、すべての判断はシニアエンジニアが責任を持って行います。現在の開発委託先と並行して作業することも可能で、すべての案件は小規模な有償パイロットから始まります。
まずはレガシーシステム診断から
現在のシステム構成と、リファクタリング・移行・再構築のどれを選ぶべきかというお悩みをお聞かせください。営業資料ではなく、選択肢を整理した書面でお返しします。
30分 · 日本語・英語対応 · コード共有前のNDA締結が可能